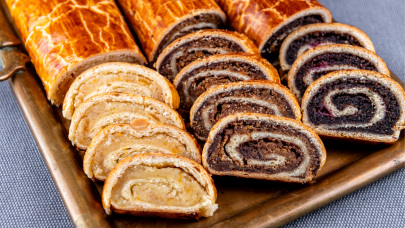
Idén hetedik alkalommal rendezte meg az Év Bejglije versenyt a Magyar Cukrász Ipartestület, amelyen rekordszámú, összesen 67 bejglit értékelt a zsűri.


A Symantec Security Response folyamatosan figyeli a W32.Blackmal.E@mm levélözönt okozó féreggel kapcsolatosan beküldött mintákat. Ezt a levélözönférget az általa küldött egyes e-mailek tartalma miatt olykor "Kama Sutra-féregként" is említik. A Symantec eddig még nem észlelt az aktivitásában olyan csúcsot, vagy olyan szokatlan viselkedést, amely a levélözönt okozó férgek esetében szokásos óvintézkedések megkerülésére utalna. Ezt a veszélyforrást a Symantec azon az 1-től 5-ig terjedő skálán, ahol az 5-ös érték jelenti a legnagyobb veszélyt, 2. kategóriájú veszélynek sorolta be.
A Symantec Security Response folyamatosan figyeli a W32.Blackmal.E@mm levélözönt okozó féreggel kapcsolatosan beküldött mintákat. Ezt a levélözönférget az általa küldött egyes e-mailek tartalma miatt olykor „Kama Sutra-féregként” is említik. A Symantec eddig még nem észlelt az aktivitásában olyan csúcsot, vagy olyan szokatlan viselkedést, amely a levélözönt okozó férgek esetében szokásos óvintézkedések megkerülésére utalna. Ezt a veszélyforrást a Symantec azon az 1-től 5-ig terjedő skálán, ahol az 5-ös érték jelenti a legnagyobb veszélyt, 2. kategóriájú veszélynek sorolta be.
A Blackmal.E megpróbálja kiiktatni és eltávolítani az internetet védő szoftvert. Ha a féreg bármely hónap 3-án lefut (a legközelebbi alkalom tehát február 3.), megkísérli a felhasználói fájlok, például a Microsoft Office dokumentumok és a PDF dokumentumok felülírását.
A Symantec 2006. január 17-e óta biztosítja a Blackmal.E felismerését és eltávolítását. A frissített vírusazonosítókkal a felhasználók védettek a Blackmal.E által megkísérelt tevékenység ellen.
„Az internetvédelmi termékek megfelelő karbantartásához hozzátartozik a legújabb azonosítófájlok rendszeres letöltése” – nyilatkozta Oliver Friedrichs, a Symantec Security Response vezetője. “A klasszikus férgek – ilyen a Blackmal.E is – és a bűnelkövetésre alkalmas szoftverek új nemzedéke (a botok, a trójaiak és a titkos információt ellopni próbáló kémszoftverek) elleni védekezés létfontosságú része a szoftverfrissítés.”
A Symantec azt javasolja, hogy a felhasználók
· tartózkodjanak az ismeretlen vagy nem várt e-mailcsatolmányok megnyitásától,
· gondoskodjanak az internetvédelmi szoftver naprakészségéről,
· bármely megosztott Windows fájlt erős jelszóval védjenek,
· mentsék le a felhasználói adatokat külső adathordozóra.
Idén hetedik alkalommal rendezte meg az Év Bejglije versenyt a Magyar Cukrász Ipartestület, amelyen rekordszámú, összesen 67 bejglit értékelt a zsűri.

A növekedést nem a vásárlói réteg tömeges bővülése, hanem a meglévő, szűk vevőkör egyre gyakoribb rendelései hajtják.

Akár életveszélyes allergiás reakciót is kiválthat a veszélyes hajápolási termék, amelyet Magyarországon is forgalmazhattak.

Már készül a karácsonyi rohamra a Magyar Posta, amely szerint az ünnepek előtti időszakban az éves csomagforgalom közel negyede összpontosul az utolsó hat hétre.

Az Európai Bizottság előzetes megállapítása szerint a Temu megsérti az uniós digitális szolgáltatásokról szóló rendeletet.

A magyarok 42 százaléka tervez vásárolni az idei Black Friday-akciók során, a tervezett költés mediánja pedig 50 ezer forint.

Jelentős akadályba ütközött az Európai Bizottság dohánytermékekre vonatkozó szabályozásának felülvizsgálata.

700 millió dolláros mentőakcióba kezdett a Kraft Heinz. A cég vezetése már a következő évekre is borús előrejelzést adott, miközben a háttérben jelentős átalakítások készülnek.

Kihirdették a World Cheese Awards 2026 győztesét. Magyar sajt nem jutott a legjobb 14 közé, a győztes sajttípust viszont itthon is lehet kapni.

Céges ajándék, aminek mindenki a maga módján örülhet.

Pénzcentrum vlogjának, a CashTagnek a legújabb epizódjában kilátogattunk a frissen megnyílt vásárra, végigmustráltuk a kínálatot és az árakat.

A Vintedre sokan egy-egy olcsó ruháért mennek fel. Aztán ott ragadnak. A pszichológusok szerint ez nem a véletlen műve.

Az Óbuda adventi vásár kézműves és gasztronómiai kínálattal, ingyenes koncertekkel és gyerekprogramokkal, korcsolyapályával, Mikulásházzal, közös gyertyagyújtással és jótékonysági akciókkal várja a látogatókat a Fő téren...

Karácsonyi kirándulást tervezel Kassára? Megmutatjuk, mikor kezdődnek a 2026-os adventi vásárok, hol találod őket, és milyen programokra számíthatsz.

Megrohamozhatják a Lidl boltjait: hétfőtől olyan TikTok-slágertermékek érkeznek, amelyekért most rengetegen rajonganak

Erősen indult az idei Black Friday-kampány: a reggel 7 órás rajtot követő első órában mintegy 20 ezer termékre adtak le rendelést a vásárlók.

Csökkenő fogyasztás, változó szokások és a költséges gyártás is szorítja a sörfőzdéket, miközben egyre többféle ital versenyez a vásárlókért.

Magyar sör ugyan ezúttal nem nyert érmet Európa egyik legrangosabb sörversenyén. Több díjazott viszont itthon is kapható. Íme a lista és az árak!

Az egyes élethelyzetek felől vizsgáltuk meg, hogy kiderüljön, hol milyen akadályokkal lehet találkozni.
Céges ajándék, aminek mindenki a maga módján örülhet.